・iPhone / iPad / Android 端末本体
・Windows Hello (PCの端末本体)
・パスワードマネージャー / キーチェーン
・セキュリティキー
この表が大事です、パスキーの保管場所を大別したもの。
本日はこれだけでも覚えましょう。
アナタがサービスに「パスキー認証」を登録する際、上記の選択肢が出ますが4択ではないです。
場合によっては2択を迫られます。
ですから、この4つの特徴を知っておくことが重要。
実はアナタ、今後パスキーをどうやって運用していくかの方針を定めるタイミングにあるのです。
何も考えずにやっていくと、不便で不安全という最悪なことになります。
技術者はテクノロジーのすごさを語り
運営者は運用コストを天秤にかけ
利用者は便利さを追い求め
国からの説明は適当
パスキー界隈をめぐる足並みがそろっていない感じ。
せっかくパスワードに代わる堅牢なシステムなのに、運営側が提示する仕様が見事にバラバラ。
もともと分かりにくい概念なのに、指揮系統の乱れによって混乱ばかりが広がる。
私は詳しいです。
なぜなら必要にせまられて YubiKey を購入しましたし、話題のSBI証券の口座も持っています。
直近でパスキー関係の記事を2つ作りましたが、知れば知るほど「えっ、そうなの?」となりました。
健康保険証とマイナンバーカードの雰囲気に近いかも。
あれが、もし現物のカード以外に「スマホ埋め込み型」「クラウドリンク型」など複数の形態があったとしたら、どうですか?
どれにしたらいいの? どれが便利なの? どれが危ないの?
疑問の波にのまれて社会は大混乱だったことでしょう。
おそらく、新しいものを普及させる際の説明が足りていない。
そして、民衆は長ったらしい講義など聞きたくもない。
合言葉は一つ、秘密鍵は複数
パスワードは某サービスに対して一つしか設定しません。
証券会社の場合はログインパスワードと別に取引パスワードがあったりしますが、特定のサービスに紐づけるパスワードは一つ、この認識でうなずいてもらえるかと思います。
対してパスキーは某サービスに対して2つも3つも登録できます。
下記は私のGoogleアカウントのパスキーです。
意図して作った覚えはないのにスマホ端末が3つ、その他にも Windows Hello…、いっぱい登録されていました。
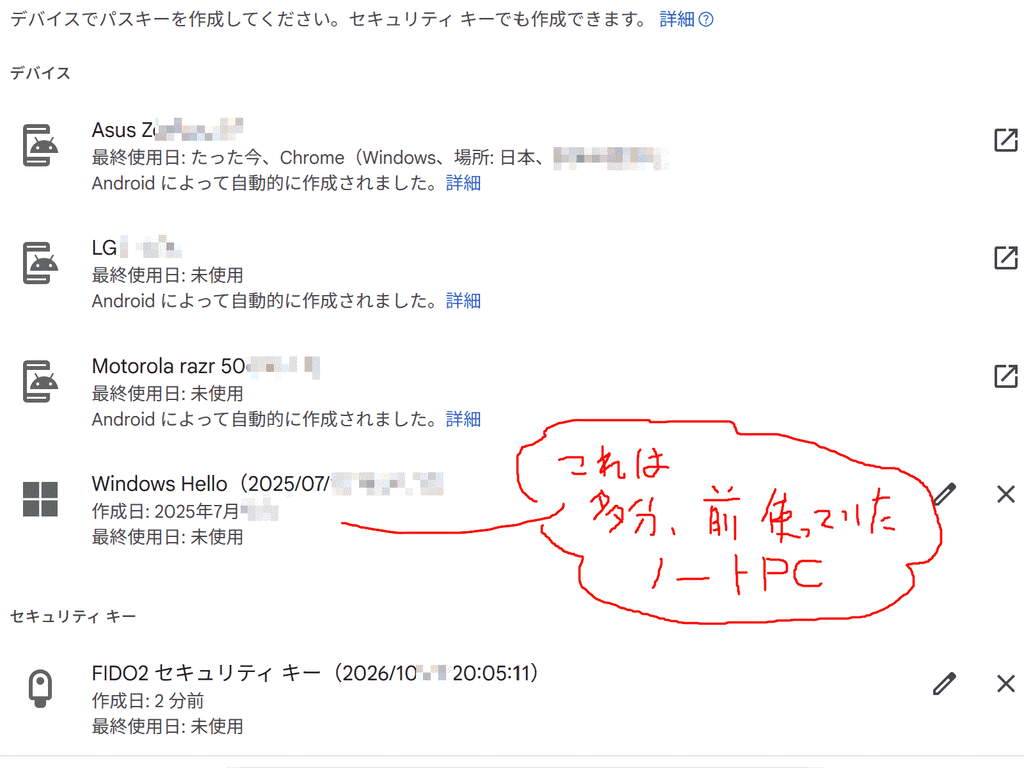
ついでなんで、Yubikey の登録も済ませました。
このように一つのサービスに対して複数のパスキーを登録することができます。
これは、パスワードと利用の仕方が異なるからです。
ルールがサービスによって まるで違う
パスワードも厳密には場所によって運用ルールが異なります。
英文字 大・小・数字・記号から3つ以上を用いてXX文字以上…とかそういうルール。
だけど、違うといってもこの程度だと思います。
しかし、パスキーは登録できる媒体が場所によって異なります。
下記は岡三オンライン証券のくりっく株365スマホアプリの登録パスキー画面です。
上から
YubiKey その1(セキュリティキー)
YubiKey その2(セキュリティキー)
Googleパスワードマネージャー
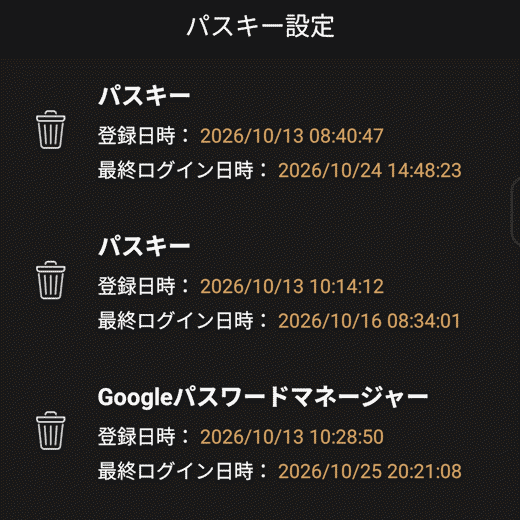
「パスキー」という名前で物理キーが登録されています。
何がなんだかわかりません。
もうちょっと、どうにかならないのか?
YubiKey に保存されたパスキーも iCloudキーチェーン に保存されたパスキーもシステム自体は一緒です。
サービスによってパスキーの保存場所が限定される可能性がある。
こういう言い回しが適切かと思います。
・iPhone / iPad / Android 端末本体
・Windows Hello (PCの端末本体)
・パスワードマネージャー / キーチェーン
・セキュリティキー
上記4つに大別できます。
おそらく、上記4つともO.K.というサービスはレアなのでは?
少なくとも私は、今のところ把握していません。
一番登録できる可能性が高いのが、一番上のモバイル端末本体ですが、できないパターンもあります。
SBI証券では、真ん中の2つしか選択肢がありませんでした。
スマホ持っているなら、” Googleパスワードマネージャー ” か ” iCloudキーチェーン ” に登録できるから問題ないだろうという考え方かもしれません。
Windows Hello は私も曖昧だったのですが、特定のPCと結びつける種類のものなので端末本体に保管するという理解が正しいようです(他の端末からは利用できない)。

セキュリティキーは、パスキーの保管に特化したデバイスです。
ちなみに YubiKey 以外にも種類があるようですが、その場合は証券会社のログイン実績が不明だったりします(恐ろしいですね)。
パスワードより安全
ロジックとして堅牢
なぜ安全なのか?
それは本体を外に出さない仕組みだからです。
ログインの際に数学の問題としてチャレンジを出されます。
チャレンジの内容は公開鍵によって変化するので、生徒さんによって別の問題を生成する仕組み…な感じです。
チャレンジを誰にも知られない秘密鍵を使って解き、その答えを提出する。
ログインされる方、サービス側はその答えが正しいかどうかの判定が可能。
サービス側が分かるのは答えが正しいか否かであって、秘密鍵そのものではありません。
持ち主(ログインする方)も秘密鍵の本体を知る術はありません。
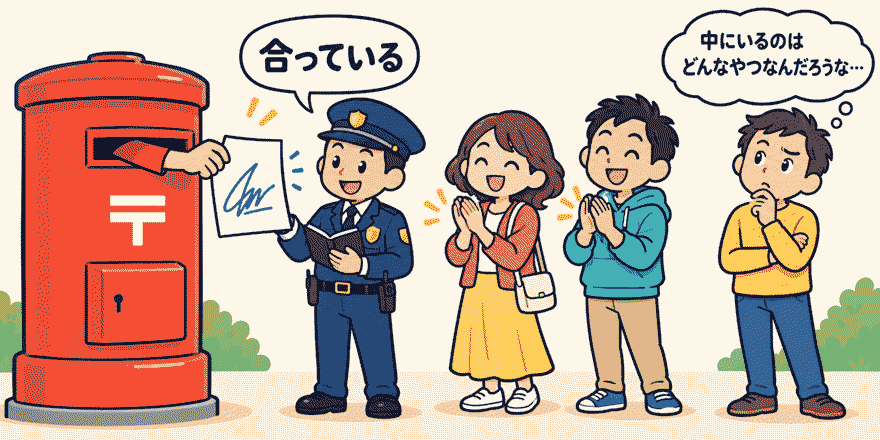
この仕組みならパスワードより安全だということが理解できます。
「このポスト、僕のです」と、他人のポストを偽って用意しない限りは…。
泥棒の侵入経路
・iPhone / iPad / Android 端末本体
・Windows Hello (PCの端末本体)
・パスワードマネージャー / キーチェーン
・セキュリティキー
大事な要素があります。
重要なので先ほどの一覧をもう一度掲載します。
この中で毛色が違うものが一つあるのですが、わかりますか?
仮に盗難に合うとして、3つは空き巣にやられるとか外出先で財布を盗まれるというニュアンスに近いです。
1つだけネットバンクに不正アクセスされて盗まれるというニュアンスを持つものがあります。
SBI証券のパスキーが破られたらしいぞ!
パスキーも安心できないぞ!
この論調をどう思われますか?
例えば1台の Android 端末を侵入者が用意しているとします。
この端末をGアカ「漏田損太」さんのものだと認識させることができれば?
いちばん露骨なのは飲み会の席でスマホ内の写真を見せてからトイレに行った漏田さん。
今ならテーブルに置かれている漏田さんのスマホを使って侵入用端末を漏田さんのものだと誤解させること、できるかもしれません(Gアカの設定次第だが)。
この侵入用端末は裏サイトで高値で売れたりするでしょう。
案の定、漏田さんの証券ログインIDはどこかで漏洩していて情報は売られています。
あとは、証券口座のパスキーが ” Googleパスワードマネージャー ” になってさえいたら…。
ダミーの銀行口座を持つ泥棒は、必要なモノを裏ネットから買うだけで漏田さんの資産を盗むことに成功します。
高度なハッキング技術を用いずとも、手掛かりの断片を裏社会ネットで結集させれば色々な侵入シナリオが見えてきます。
安全な2択、不穏な2択
今、なにかと話題になっているSBI証券のパスキー認証設定画面を見て驚きましたよ。
だって、下記の2択なんですよ。
外出先での利用を考えたら、Windows Hello だけ登録するなんてことはしないでしょう。
そもそも、クラウドを使わない端末物理系のパスキーは最低2つ以上登録しないとデバイス故障や紛失の際に困りますからね。
・Windows Hello (PCの端末本体)
・パスワードマネージャー / キーチェーン
上記の2択はセキュリティの観点からよくないと思います。
問題なのはセキュリティをある程度は意識している人であっても、この2択なら「パスワードマネージャー / キーチェーン」というクラウド保管をしてしまうだろう…、ってこと。
逆に岡三オンライン証券の ” Myページ ” とか ” ネットトレーダー株365 ” は下記の組み合わせですからね。
・iPhone / iPad / Android 端末本体
・セキュリティキー
私はこのせいで、自動ログインが難解になって苦労したほどの人間です。
便利さと安全性はトレードオフの関係性(どちらかを強めれば反対側は弱くなる)なのです。
サービス提供側がカオスな件
パスワードも内情として、暗号化して保存している良識のあるところと暗号化せずに保管している不精なところがあり、そういった意味では混沌としています。
しかし、利用する側としてはパスワードシステムの「慣れ親しんだ均一な感じ」は素晴らしいものです。
微妙に違うといっても食券制かレジ払いかくらいの違いです。
ところがパスキーの運用は見事なまでに各社バラバラ。
これは、現金での支払いができないどころか、ドル払いか仮想通貨での支払いを強制されるくらい面食らう話ではないでしょうか?
パスキーの登録でしょ、はいはいはい…、この前やったから何となく理解してますよ…、選択肢から選んだらいいんですよね、えっ、あれ?えっ…。
どの入り口が残っているのか不明
パスキーを登録して、それで終わりではないのですね。
その話の前に、私の実体験を。
いつも使っている株価指数CFD取り引き用のアプリが「パスキー導入してね」とやたら語ってくるようになりました。
と、思っていたらログイン画面で「パスキーでログイン」だけになっていました。
仕方がないからパスキーの登録をしたのですが、しかし登録する直前に従来のパスワードログインをするルートがあることを知りました。
もう、パスキー登録の準備を進めていたので素直にパスキーしたのですが、その瞬間からパスワードログインの道が閉ざされました。
このやり方は、ちょっとストレスですね。
パスキーログインにまったく慣れていない状況で、たった一つ登録したパスキーしか入り口がなくなったのですよ。
こういうのは、無駄に焦りますね。
せめて、パスキー登録して2週間が経過したらパスワードログインは不可になります、とかそういう移行期間を設けてほしいものだ。
まあ、とはいえ、やっていることは正しいのです。
せっかくパスキーを登録しても、従来のパスワードログインや二段階認証でログインする道が残っていたら意味がないですからね。
この辺の「パスワードログインを閉ざす仕様」がお察しの通り、各社バラバラなのです。
会社によっては、手動でパスキー認証オンリーに設定しなければならない…。
いや、まあ最悪いいけどさ、そういうことはアホでも気づくような位置と大きさで告知してくれませんかね?
パスキー、よくわからん…、そうなる要素が多すぎです。
生体認証はオマケ
パスキー=生体認証と思っていませんか?
PIN入力かもしれないし、QRコード読み取りかもしれない、別に指紋などの生体認証とセットになっているわけではありません。
今からクラウドに保存してあるパスキーを読み込むけど、その前の確認として指紋認証やってもらえるかな、みたいなことです。
これも親切ではないですよね。
例えば ” Googleパスワードマネージャー ” に保管しているケースで「パスキーでログイン」をタッチしたら、「指紋認証センサーをタッチ」という指示がでてくる。
そのとき、保存したパスキーを使うという文面は表示されています。
とはいえ、よく理解しないまま指紋センサーをコスコスしたら、指紋認証成功のマークが表示されてログインが成功するだけ。
「秘密鍵を使って認証を試みます」というプロセスが表示されない。
そりゃ勘違いするわ。
わざとではないだろう…、悪意もないだろう…、だけどなんかパスキー界隈って嫌な感じですね。
この嫌な感じを払しょくしないと、普及するペースが遅れるのではないか?
実態を理解するために知らなければならないことが多すぎる。
私も「初手で間違ったやつを登録したら詰む」っていう変な理解をしていましたからね。
ああ、でも…、最初のパスキーとしてYubiKey以外のセキュリティキーを証券会社に登録して「ログインできません」状態になったら終わりかもね。
やっぱり…、恐ろしいや。
コメント