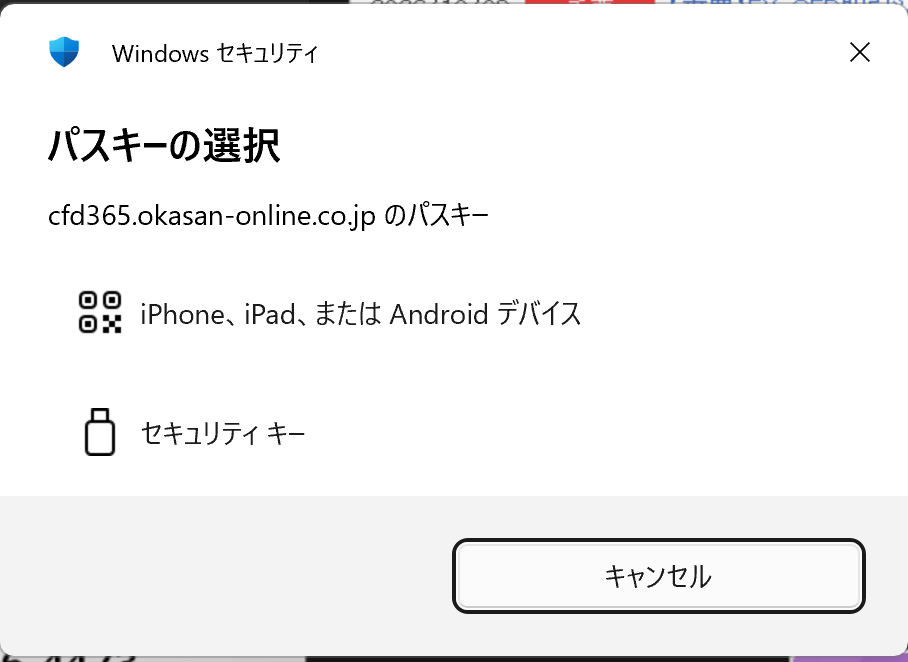
パスキーの登録を迫られた際、選択肢の一つに「セキュリティキー」というUSBみたいなアイコンが出てくるのを見たことある人、いるでしょう?
今回はソレです、何とこれ最新バージョンなら1本10,000円以上もするお高いものです。
YubiKey はスウェーデンのyubico社が誇る最もメジャーな製品。
私は初めて Made in Sweden と書かれたパッケージを手にしました。

上記サイト中に啓発動画などありますが、パスキーとはパスワードの代わりに指紋や顔認証で本人確認…という部分があります。
わかりやすくするため…なのでしょうが、この説明の仕方のせいで余計わかんなくなったと思います。
パスキーとは認証の際にそれ本体が外部に出ないように設計されたものです。
「あなたのパスキー教えてください」と、銃を突きつけられて脅されても
「いや、わかんないっす」としか答えられません。
「おまえ、どこにパスキーを保管している?」これが正しい脅し方。
指紋や顔認証っていうのは、そのパスキーを抜き出す際の手続きの一つであって、パスキーそのものではない。
このことを理解している人って何人くらいいるの?
ハーイ、今回はマウントをいっぱいとれるのでチョットうれしいコンバット(クリムゾン)越後です。
わかりやすいのが正義
セキュリティキーは説明しやすいです。
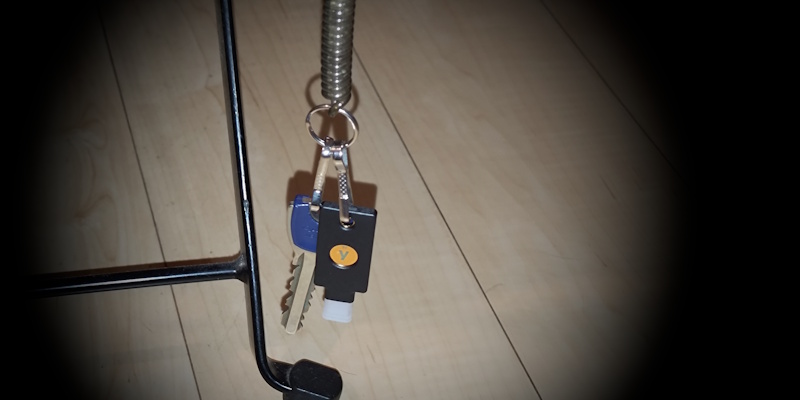
実際のカギと同じように持ち歩きます。
必要な場合は、スマホやPCのUSBに刺すかNFC機能を使って(かざして)認証します。
これは機械ではありませんので電池不要です。
また、磁石で破壊されるものではありませんし、物理的な衝撃とか粉塵・水没に対しても高い防御力を持ちます。
世間では物理キーと呼ばれることもあるみたいですね。
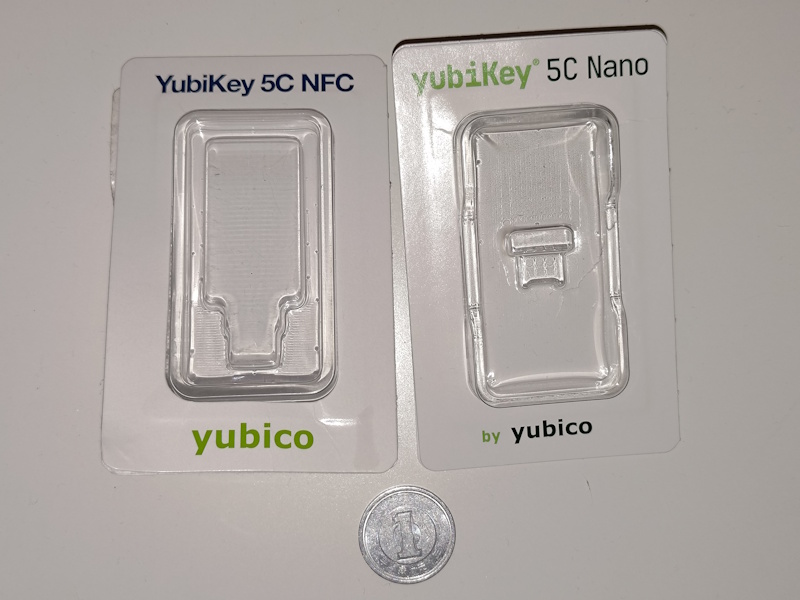
コアの部分は極小なので、実際に小指の爪より小さい Nano という製品もあります。
ただ、小さすぎると紛失しやすいかと思うのでUSBメモリースティックサイズでNFC機能もあるタイプ(キーチェーンに通す穴もある)が使いやすいと思います。
5Cとは、バージョン5でType-C対応のもの、という意味です。
Type-A対応のモノもありますので、使用環境を考慮してお買い求めください。
iPhone や Android 端末本体(≠ネットワークに載せない)にパスキーを保存する方式とセキュリティ面では同等でしょう。
では、セキュリティキーを導入するメリットは何かというと、小さくて軽くて頑丈で耐用年数が長いことでしょう。
アカウントにリンクした” Googleパスワードマネージャー “とか” iCloudキーチェーン “にパスキーを保存するのが利便性は高いです。
しかし、クラウドに保存するのではセキュリティ面で格落ちします。
複数の端末からアクセスできるということは、ハッキングの対象になりやすいと考えられます。
便利さと安全性はトレードオフなのです。
また、Windows-PC のアプリの場合、Google や Apple のアカウントと連携できない可能性もあります。
技術的な問題なのか、証券会社がセキュリティを高めるためにそうしているのか分かりませんが、とりあえず「物理の箱」にパスキーを保管した方が安全なのは確かです。
結局のところ、秘密鍵とは計算結果を返すための数字だと聞きます。
公開鍵αが問題を出し、秘密鍵(YubiKey の内部、あるいはクラウドなどに保存)が変数Xに数値を代入して答えを返す。
その答えが合っているのかを確認するための公開鍵βが存在するという。
私も数学を理解していない(そもそも公開鍵・秘密鍵を理解していない)ので、フワッとした話になりますが、答えの成否を確認するための計算は、それほど労力を必要としません。
しかし、秘密鍵の数値を用いて答えを出すための計算はめちゃくちゃ面倒で大変、総当たりで試すなんて行為がバカバカしくなるくらいには桁も多いという話です。
これ、大事なのは認証する側(サービスにログインする際の門番・守衛)も秘密鍵の中身そのものは知りえないということです。
だから、パスキーを盗むとしたらパスキーの入っている器を盗むしかない。
つまりは金庫ですね。
この金庫をクラウドに置くのかスマートフォンみたいなデバイス本体にするのかセキュリティキー内部にするのか、という選択なのです。
金庫の中身は守れても、金庫そのものは守れない。
これは、理解しておいた方がよさそうです。
要タッチだけど指紋認証ではない
私は最新版の5Cなら設定を変えることで、認証時にタッチ不要にできるとGeminiに騙されました。
それで、泣きながら電子工作をする羽目になったのですが、認証の際に「人が触れる」必要があります。
①パスキーログインを押す
②セキュリティキーを選択
③キーのPIN(4桁数字)を入力
④キーを触る
だいたい、こういう感じですね。
指紋認証ということか?
PIN入力の代わりに指紋認証を行う
YubiKeyバイオシリーズもあります。
さらにお求めにくい金額になりますが…
PIN入力をするタイプは、指紋認証ではありませんがセンサーにタッチする必要があります。
PIN入力やタッチは、補助的なものであり、あくまで本体のサポートという位置づけでしょう。
本体とはキーそのもの。
家のキーや車のキーと同じ感覚で扱えます。
予備キー
へ~、家のカギと同じ感覚で使えるのならお爺ちゃんでも扱えそうね。
だけど、家のカギと同じってことは予備がいるよな。
そう、普通は下記の写真のように2つ以上をセットで購入します。
でも、お高いのじゃないですか?
それを2つもなんて。
安心してください!
とってもリーズナブルですよ
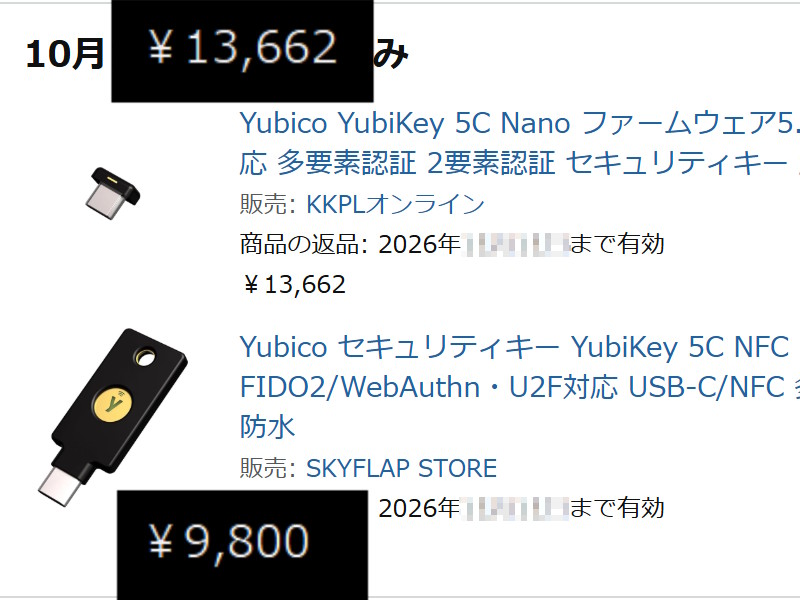
おいおいおいおい…、金持ちのジョークならナシだぜ。
資産を守る前に鍵の代金で破産するわ
企業で使うならともかく(サーバーの認証などにも使います)。
個人でコレを導入するのは、敷居が高いでしょう。
私は、やむにやまれぬ事情があった為に購入しました。
スマホ認証の複雑さ
別に iPhone とか Android 端末をパスキー用に登録して、認証時は指紋認証したらいいじゃん?
追加のお金は不要だし、紛失しないように管理する必要もないじゃん?
確かに携帯から利用するアプリに関しては、これでいいはずです。
私も岡三証券のネットトレーダースマホ版に関しては、これで妥協しています。
じゃあ何が問題?
問題はですね、実際に登録するまで登録先がドレなのか謎であることです。
・Google パスワードマネージャー
・Apple iCloudキーチェーン
・Windows Hello
・端末本体
いや、別に「うちのアプリはiCloudキーチェーンしか無理やで」なんてパターンは無いですよ。
だけど、クラウド上に保存するのはセキュリティ上の観点から不安だから、端末本体に保存したいなと思っていてもパスキー登録を進めてみないとわからない。
運用会社によって結構バラバラなのですね、細かい仕様が。
しかも、○○バンクは端末本体に保存、GoogleアカウントはGoogle パスワードマネージャーに保存、SNSはiCloudキーチェーンに保存、などとワケわからんことになりそうです。
端末を機種変更したんだけど、▲▲はいけるけど○○はダメ?
何か情報漏洩したみたい(あるいは可能性がある)なんだけど、□□は危険性ないけど◆◆はやばい?
ぜんぶ Google で統一すればいいだけ。
何も複雑なことはない
過去に登録したやつがどうなってるのか分からん…
Google パスワードマネージャーがハッキングされたら
どうするんだ?
全滅だぞ、責任とれるのか!
パスワードってばれるの?
昔は無制限に試行できるヤツもあったでしょう。
そんなもの、悪いプログラムに手当たり次第に試されたらアウトです。
だけど、今どきなら「一定時間内にミスできる回数に制限がある」わけです。
これだと、ゲットしたパスワードそのものを試すか、入手したパスワードを微改造するか、手は限られます。
後者に関しては “pass123” の亜流として “Pass123” “pass1234” みたいな話ね。
Aというサービスから、会員のメールアドレスとパスワードのセットが漏洩。
Bというサービスから、会員のメールアドレスと氏名・電話番号が漏洩。
Cというサービスから、会員のメールアドレスが漏洩。
A と C でパスワードの使いまわしをしていたらヤバいね。
B によってフィッシングサイトに誘導されたらヤバいね。
漏田 嘘太郎 様
平素より格別な配慮ありがとうございます。
弊社ではサービスご利用に関してセキュリティ向上のため、パスワードの定期的な変更を推奨しております。
つきましては、下記よりログインして変更の手続きをおねがいします。
http://ダミーサイト
指紋認証の弱点
クラウド上にパスキーを保存するのは、安全面で一段劣ると先に書きました。
でも、その方式にしたって「端末に登録された指紋」というもう一つのガードがあるじゃない?
確かに生体認証は強力に思えます。
が、しかし…。
SNSに投稿した高画質の指先画像から指紋情報を抜き取るなんていうSFみたいな話も現実にはあるそうです。
それに、指紋や顔・声帯などは変更することができない、まさに一生ものです。
一度でも盗まれたオシマイなのです。
そう考えたらあまり信頼できるものではありません。
セキュリティを高めるためのキー保管方法として次の要素がありそうです。
・ネットワークに接続しない
・常に持ち歩く or 推定しにくい場所に隠せる
・盗まれた際に変更が可能である
・複数のサービスで使いまわしをしない
どこまでやれるのか?
どこまでやるべきか?
そこは難しいところだと思います。
ただし、侵入者は攻めやすい場所から攻める、この鉄則は意識するべきでしょう。
他人よりガードが高ければ、きっと侵入を諦めてくれます。
アナタ個人から資産を奪いたいわけではなく、奪えるところから奪えればいいからです。
パスキーと一括りにするな!
YouTubeで「パスキー 危ない」「パスキー 突破される」みたいなネタが非常に増えています。
これは、もう少し丁寧に説明しなければなりません。
複数のログイン方法が残っている場合、いくら強固なロックを追加しても無意味です。
既存の突破しやすいロックを除外することもセットで考えてください。
ここまでが大前提、よろしいか?
パスキーを登録するにしても、秘密鍵をどこに保管するかによってセキュリティのレベルが変わります。
突破されたら絶対に嫌なものだけでも、利便性よりも安全性を重視しましょう。
つまり、銀行や証券口座、NISAやidecoみたいな「お金」を取り扱う場所は厳重にしましょう。
Apple や Google のメインで使うアカウントも、不正アクセスされた場合に多くが危険にさらされるので厳重に管理しましょう。
ネットに接続できるのであれば、遠隔で盗まれる可能性があります。
Googleパスワードマネージャーに保管していたパスキーを盗まれて、パスキー認証を突破された疑いがあるなどと言われています、SBI証券では。
手口の詳細が判明していない点は要注意です、全ては推測なのです。
「パスキーって家のキーみたいなものなんですね、それを保管している引き出しごとゴッソリyararetaみたいな…」
YouTubeなどではこういう説明の仕方が多い。
BAD…
パスキーの保管場所をYubiKeyにすれば、家のキーそのものだ。
それは目に見えるし、触れることができるし、現物を盗まれる可能性はあってもネットワークから情報漏洩する可能性は無い。
わかりやすいでしょ、自分で理解できるようにするのが一番大事なのでは?
iCloudキーチェーンから情報が盗まれる可能性なんて、考えたってわからない。
今日は大丈夫でも明日はどうなるか保証されない。
技術的に何が可能で何が不可能なのか? そんなものセキュリティの専門家であってさえ、正確には理解できていないのだ。
今だってネットワーク上からこっそり盗まれていて、誰も気づいていないだけかもしれない。
いや、気づいているかもしれない。
だが Google や Apple が自社システムの脆弱性を発見したとしても、それを実直に公表するとは限らない。
ならば、現実に存在する物理キーを自分で管理。
家のカギと同じように盗難と紛失に気を付ける、これが最もわかりやすい。
お爺ちゃんでもついてこれるよね?
わかった、買う、家のカギと一緒に持つ。
よ~し、100本買ってやる。
これで超安全だな
What?
you don’t understand anything.
(これだけ説明してもわかんねえのかよ!)
結局、YubiKey を買う価値はあるのか?
ただ一つ言えるのは、パスキー認証が何なのか…それを今よりグッと理解できる教材にはなるでしょう。
パスキー界隈はパスワードの100倍理解しがたい。
理解できないものを正しく運用できるわけがない。
そういった意味で、値打ちがあるのじゃないかと思いますね、けっこうマジで。
コメント